有道翻译下载后安装包不见了?Windows 11 Defender 隔离与删除排查

- 使用教程
- 2026年9月8日
有道翻译电脑版明明已经下载完成,但回到“下载”文件夹以后安装包突然不见了,我不会马上再下载一遍,更不会第一步关闭 Windows Defender。
我先按 Ctrl + J 打开浏览器下载记录,只确认一件事:这次有道翻译 Windows 安装包究竟有没有真正下载完成。
如果浏览器本身还显示“无法下载”“检测到病毒”“已阻止”,或者任务没有完成,那么文件可能根本没有正常落盘;如果浏览器明确显示已经完成,但“在文件夹中显示”以后找不到刚下载的 EXE,我才会继续检查 Windows 安全中心的“保护历史记录”。
这里最重要的是把“没有下载下来”和“下载以后被安全软件处理了”分开。两种情况看起来都是“安装包不见了”,但后面的处理路线完全不同。
我先用一分钟判断安装包到底消失在哪一段
我会保持现场不变,不清浏览器记录,也不连续重新下载。
先打开浏览器下载列表,看刚才那条有道翻译安装包记录。
-
下载任务仍然失败或没有完成
这还属于普通下载故障。继续查网络、浏览器、保存目录或下载权限,可以转到有道翻译下载慢或安装包下载失败排查,不进入本文的 Defender 隔离路径。
-
浏览器显示下载完成,而且可以“在文件夹中显示”
先进入那个真实保存目录,不要凭记忆去桌面或“下载”文件夹寻找。
-
文件刚出现,过一会儿自己消失
我会马上记住大概消失时间,然后打开 Windows 安全中心的保护历史记录。
-
浏览器明确显示“检测到病毒”“已阻止”或类似安全提示
我不会再把它当成网络慢,也不会连续换浏览器重下。先确认问题发生在浏览器下载阶段,还是 Windows Defender 已经处理了本地文件。
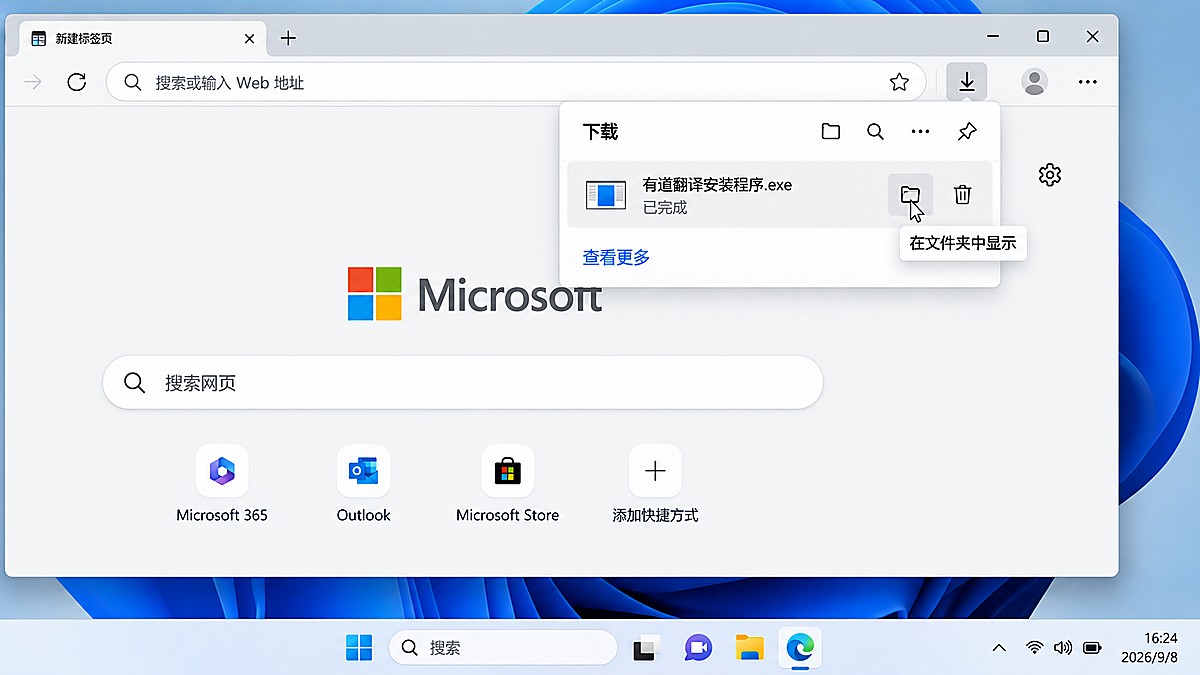
这一步我重点看的不是“进度条曾经走到 100%”,而是下载记录现在究竟显示什么状态。
如果任务根本没有完成,到这里就停止本文后面的 Defender 隔离排查。因为连完整文件都没有保存下来,就不能把“找不到安装包”直接归因于 Windows 安全软件。
浏览器显示完成但文件不见,我直接看 Windows 保护历史
这一步是本文最关键的判断。
在 Windows 11 中打开:
Windows 安全中心 → 病毒和威胁防护 → 保护历史记录
然后我不会只看有没有一个红色图标,而是把刚才的下载时间和这里的安全事件对应起来。
我重点看四个信息:
- 事件发生时间是不是刚才下载有道翻译安装包的时间;
- 受影响文件的路径是否指向刚才实际的下载目录;
- Windows Defender 对文件执行的是发现、隔离、阻止还是删除;
- 文件名和刚才浏览器里的下载任务能不能对应。
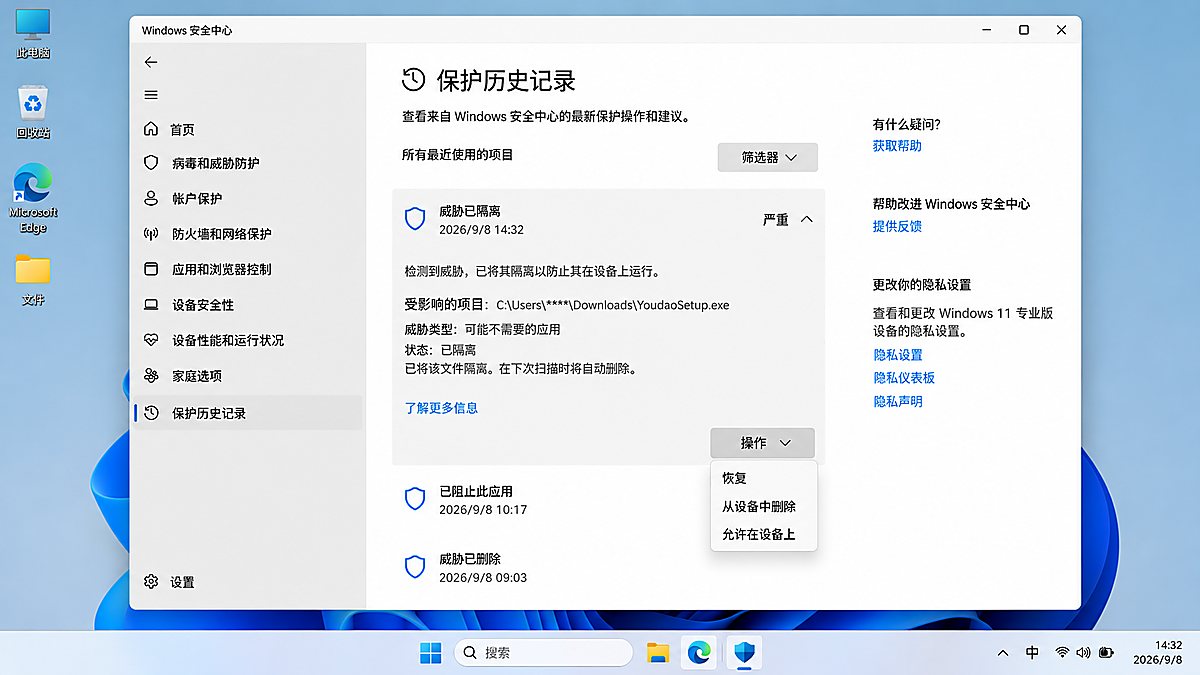
只有时间、路径、文件和处理动作能够对应,我才把“安装包不见了”判断成 Windows Defender 处理造成的结果。
如果这里只看到几天以前的其他安全记录,不能因为同样出现“已隔离”三个字,就认定它处理的是刚才下载的有道翻译安装程序。
“发现威胁”“已隔离”和“已阻止”不是同一个结果
保护历史里不同状态代表的处理阶段并不一样,所以我不会看到安全提示以后全部使用同一种处理方法。
显示需要处理的威胁
这说明 Windows Defender 已经发现了一个需要判断的项目。
这时我不会为了把有道翻译安装上,直接选择“允许”。
我先重新确认:
- 文件究竟从哪里下载;
- 浏览器记录中的来源是否正确;
- 当前文件是不是刚才下载的那个副本;
- 电脑里是否存在多个名称相近的 EXE;
- 文件身份和数字签名是否能够继续核对。
只要来源还说不清楚,我就保持阻止状态。
显示“已隔离”
如果保护历史明确显示当前文件已经被隔离,那么普通下载目录里面找不到原来的 EXE 就有了直接解释。
这里最容易犯的错误,是把“存在恢复按钮”理解成“应该马上恢复”。
我不会这样做。
我的顺序始终是:
先确认文件来源 → 再核对文件身份 → 最后才决定是否需要进一步处理。
如果我不能确认这个文件为什么被识别、文件究竟从哪里来,就不会为了完成安装而强行把隔离项目放回来。
显示“已阻止”或已经移除
这种情况下我同样不会通过关闭 Defender、添加整个下载目录排除项或者连续恢复旧文件来强行运行。
如果来源或者文件身份无法可靠确认,我到这里直接停止。
安装一个 Windows 客户端没有必要以关闭整层系统安全防护为代价。
保护历史没有记录,不代表一定不是安全软件
如果浏览器明确显示下载完成,文件后来确实不见了,但 Windows Defender 保护历史中没有对应事件,我会继续检查两个方向,而不是马上判断“Windows 出问题了”。
先看电脑有没有第三方安全软件
电脑上如果同时安装了其他杀毒、防护、终端管理或者企业安全软件,它们可能拥有自己的:
- 隔离区;
- 威胁记录;
- 文件处理日志;
- 下载保护记录。
我会按照刚才安装包消失的大概时间去查。
如果第三方安全软件已经明确记录了同一路径、同一文件和同一时间,就没有必要再反复折腾 Defender。
再重新确认浏览器真正的保存目录
有时候文件并没有消失,只是浏览器保存位置和自己以为的位置不同。
我会重新进入浏览器下载设置查看当前下载位置,然后从刚才那条下载记录直接选择“在文件夹中显示”。
特别是以前改过下载目录、使用多个磁盘、同步目录或者公司统一文件目录的电脑,很容易出现浏览器已经保存成功,但自己一直在错误文件夹里找的情况。
这也是为什么我始终优先从本次下载记录反查文件,而不是先在整个硬盘里乱搜。
Edge 在文件保存以前就阻止了,就不要继续查 Defender 隔离
这里还有一个很容易混淆的边界。
如果 Edge 下载面板本身已经显示:
- 无法下载;
- 已阻止;
- 检测到病毒;
- 下载被中断;
而文件从来没有正常保存到本地,那么问题可能发生在浏览器下载阶段,而不是“文件保存以后又被 Defender 删除”。
所以我会按照下面这条线判断:
浏览器任务没有真正完成 → 停留在下载阶段继续排查。
浏览器显示完成 → 文件已经出现 → 随后消失 → 保护历史出现对应记录 → 进入 Defender 隔离阶段。
两条路线不要混在一起。
如果连浏览器下载都没有完成,我不会继续修改 Windows 安全中心设置,因为这时候还没有证据证明本地文件曾经完整存在。
重新拿到安装包以后,我先核对数字签名再运行
如果最后确认之前只是下载位置错误,或者已经通过能够确认的来源重新取得新的安装文件,我不会拿到 EXE 就立即双击。
我会先右键安装文件,打开:
属性 → 数字签名
我主要确认:
- 文件是不是刚刚下载的这个副本;
- 文件大小不是 0;
- 后缀确实是正常安装文件,而不是未完成下载的临时文件;
- Windows 能不能正常读取 Authenticode 数字签名;
- 签名验证状态是否正常;
- 签名主体能不能与当前能够确认的发行来源对应。
这里我不会在文章里写死某个证书名称,因为软件发行证书本身可能更新。
如果需要进一步确认,我还可以在 PowerShell 中查看当前文件的 Authenticode 签名:
Get-AuthenticodeSignature -LiteralPath "安装包完整路径"我重点看 Status 和签名证书信息。
但这里还要注意:
数字签名验证通过,只能证明当前 Authenticode 签名本身能够正常验证,不能单凭这一项就把任何文件判断成绝对安全。
如果签名缺失、签名异常、来源无法解释,或者自己连这是不是刚才下载的文件都无法确认,我会直接停止运行当前副本。
我不会为了让安装包留下来做这五件事
1. 不把整个下载文件夹加入 Defender 排除项
这样做会扩大影响范围,以后进入这个目录的其他文件也可能绕开原本的安全检查。
2. 不长期关闭 Windows Defender 或 SmartScreen
我要解决的是“这一份文件为什么被处理”,而不是把整个判断机制关掉。
3. 不看到隔离项目就机械恢复和允许
先确认来源和文件身份,再决定下一步。
4. 不因为原文件消失,就去陌生镜像站找一个同名 EXE
这样不仅没有减少变量,反而连文件来源都一起换掉了。
5. 不把未完成下载文件手工改成 EXE
如果文件仍然是临时下载状态,单纯修改扩展名不会把缺失的数据补回来。
公司或学校电脑出现同样问题,我会更早停止本地修改
如果设备由公司、学校或者其他组织统一管理,我还会检查浏览器或者 Windows 是否出现:
- 由组织管理;
- 管理员已阻止;
- 下载受到策略限制;
- 当前操作需要管理员批准。
这种情况下,本地不停切换浏览器或者修改安全选项未必能够改变最终结果。
我会保留:
- 下载时间;
- 下载来源;
- 文件名;
- 浏览器完整错误;
- Windows 保护历史记录;
- 被处理文件的实际路径。
然后交给设备管理员继续判断。
一旦确认属于组织策略,我就停止自己修改组策略、注册表或者 Windows 安全服务。
最后我用这条闭环确认问题到底有没有解决
我不会用“这次终于看到 EXE 了”作为最终成功标准。
我会重新走一遍:
- 需要重新取得安装文件时,从站内有道翻译下载入口重新建立一次 Windows 安装包下载任务;
- 浏览器明确显示任务已经完成;
- 从本次下载记录直接打开真实保存目录;
- 安装文件在目录中能够稳定保留;
- Windows 保护历史没有新的、无法解释的相关安全事件;
- 文件来源和数字签名能够继续核对;
- 安装文件没有再次自动消失。
做到这里,我才判断“有道翻译下载后安装包不见了”这个问题已经完成排查。
如果文件已经稳定保存在电脑里,后面双击安装程序以后才出现权限提示、安装向导失败或者程序打不开,说明问题已经进入安装阶段。这时停止继续修改浏览器下载设置,转到Windows 11 有道翻译安装失败或打不开排查。
反过来,如果 Windows Defender 仍然明确把当前文件判断为威胁,而我又不能可靠解释文件来源和身份,我也会在这里停止,不继续强行安装。
常见问题
有道翻译下载完成后文件不见了,一定是 Defender 删除了吗?
不一定。
先打开浏览器下载记录确认任务是否真正完成,再从这条下载记录直接进入实际保存目录。
只有浏览器确认已经完成、本地文件随后消失,并且 Windows 保护历史出现时间、路径和文件能够对应的处理记录,才有足够依据把问题指向 Defender。
Windows 保护历史里面什么都没有怎么办?
先确认问题是不是刚刚发生,再检查第三方安全软件隔离区、Edge 下载状态以及浏览器真实保存目录。
不要因为保护历史里没有对应事件,就直接认定文件一定被 Defender 删除。
Defender 隔离的有道翻译安装包可以直接恢复吗?
不建议把“有恢复入口”理解成“应该直接恢复”。
我会先确认文件来源、当前副本身份和数字签名。无法解释文件为什么被处理时,就继续保持隔离,不通过关闭安全防护强行运行。
最后只需要判断三个结果
浏览器还没下载完:继续处理下载阶段。
浏览器已经下载完成,但 Windows 安全记录显示当前文件被隔离、阻止或处理:继续沿 Defender / 安全软件证据链排查。
安装包已经稳定保存在本地,来源和文件身份也能够确认:下载阶段结束,停止继续修改浏览器;后续问题进入 Windows 安装阶段。
我最终要确认的不是单纯“怎么把那个 EXE 找回来”,而是有道翻译 Windows 安装包到底消失在下载、保存、安全处理还是安装启动中的哪一个阶段。
把这一层判断清楚以后,后面的操作才不会来回重复。

有道翻译技术编辑
负责整理有道翻译Windows客户端下载、安装、首次启动及系统组件故障排查内容。文章中的Windows路径、PowerShell命令、风险提示和验证方法,会结合产品公开资料与Microsoft技术文档进行核验,并注明适用环境和故障边界。
延伸阅读:
有道翻译划词翻译没反应怎么办?插件、快捷键与网页冲突逐项排查
在网页里明明已经选中了英文,有道翻译却不弹出划词窗口;或者图标出现了,点开以后一直没有结果——这两种现象看起来相似,排查...
有道翻译文档翻译怎么用?PDF、Word、PPT与扫描件处理指南
有道翻译文档翻译指南,讲清PDF、Word、PPT与扫描件的处理方法,并按上传、转换、OCR、空白译文和字符异常进行故障...
跨境电商独立站 SEO 自动化:如何用 Python + 有道翻译 API 实现 Markdown 博客的多语言“不死”流量护城河
还在手动处理多语言内容?本教程演示如何用 Python 调用有道翻译 API,实现 Markdown 博客自动化翻译与发...